El día en que la continuidad del negocio podría dejar de ser voluntaria en Guatemala
Guatemala se fijó el 27 de noviembre para su ley de ciberseguridad: planes de continuidad probados y reporte de incidentes para la infraestructura crítica.
En el número anterior vimos que el seguro llega después de la gestión. Este número viaja a Guatemala, el país piloto de nuestra primera bitácora de señales, donde esa gestión podría pasar de buena práctica a obligación legal en cuestión de semanas.
A comienzos de septiembre, un ransomware cifró el sistema que planifica los tratamientos de radioterapia del Instituto Nacional de Cancerología (Incán). Los aceleradores lineales no fueron infectados: el daño estaba en el sistema que les envía los planes de tratamiento, con dosis e imágenes. Según Prensa Libre, cerca de 194 pacientes vieron suspendidas sus sesiones mientras el equipo reconstruía los planes con proveedores y especialistas. El instituto tenía un plan de contingencia, no negoció con los atacantes y trabajó día y noche para recuperarse.
El caso muestra algo que se repite en casi todas las organizaciones: la operación crítica no siempre depende del equipo más costoso, sino de un sistema intermedio que nadie había puesto en el centro del análisis de impacto. Y es el tipo de lección que una nueva ley está a punto de convertir en exigencia.
La señal: por qué ahora
El 6 de octubre de 2026, Prensa Libre detalló las dos iniciativas de ciberseguridad que analiza el Congreso de Guatemala y el plazo que se fijó su presidente, Luis Contreras: el 27 de noviembre. La aprobación permitiría cumplir los estándares para adherirse al Convenio de Budapest sobre ciberdelincuencia, al que el país fue invitado en 2020.
La iniciativa 6347 tiene dictamen favorable de una comisión y 96 artículos. Crea un Consejo Nacional de Ciberseguridad, una Dirección Nacional y un centro de respuesta a incidentes, fija penas de 8 a 20 años y establece que los administradores de infraestructura crítica deberán hacer evaluaciones de riesgo periódicas, mantener planes de continuidad y recuperación que se prueben de forma periódica y notificar incidentes con plazos más estrictos. La iniciativa 6771, presentada en julio, deja la rectoría en el Ministerio de Gobernación y crea un registro nacional de infraestructura digital crítica con obligaciones reforzadas y planes correctivos.
No es una señal aislada. En las mismas semanas, la Superintendencia de Bancos estrenó superintendente, AmCham Guatemala pidió un ente técnico con autonomía para gestionar incidentes y el Tribunal Supremo Electoral empezó a capacitar a los partidos contra perfiles falsos y contenido generado con IA de cara a las elecciones de 2027.
1. De buena práctica a obligación
Hoy, fuera del sector financiero supervisado, la continuidad del negocio en Guatemala es una decisión de cada organización. La iniciativa 6347 cambiaría esa lógica para la infraestructura crítica: ya no bastaría con tener un plan; habría que demostrar que existe, que se prueba y que funciona. La pregunta deja de ser "¿tenemos un plan?" y pasa a ser "¿podemos mostrar evidencia de que lo ensayamos?".
La señal: ¿cuándo fue la última prueba real de su plan de continuidad y de su plan de recuperación tecnológica, y quedó documentada?
2. ¿Quién es infraestructura crítica?
Ninguna de las dos iniciativas resuelve todavía con precisión quién queda dentro. La 6771 propone un registro nacional; la experiencia de otros países indica que la lista suele incluir energía, agua, telecomunicaciones, banca, transporte, puertos, salud y servicios del Estado. Y que, por contrato, las exigencias bajan a los proveedores que sostienen esos servicios.
Una empresa que no se considera crítica puede descubrir que lo es para un cliente que sí lo será.
La señal: ¿cuáles de sus clientes podrían quedar en el registro, y qué le pedirían a usted como proveedor?
3. El sistema que nadie miró
El Incán no perdió sus equipos; perdió el sistema que los alimenta. Es el mismo patrón que vimos con la nube en el N.º 26: la dependencia crítica está en el medio de la cadena, no en sus extremos. Un análisis de impacto al negocio (BIA) que solo mira procesos y activos visibles deja fuera estas piezas intermedias, y son justamente las que una evaluación de riesgos exigida por ley va a buscar.
La señal: ¿su BIA identifica las aplicaciones y los sistemas intermedios de los que depende cada proceso crítico, con su tiempo máximo tolerable de interrupción?
4. Reportar rápido exige saber antes
Notificar un incidente con plazos estrictos parece una obligación de comunicación. En realidad es una obligación de capacidad: no se puede reportar en horas lo que no se detecta, no se clasifica y no se escala con claridad. Chile lo convirtió en ley con su Ley Marco de Ciberseguridad de 2024: los operadores de importancia vital deben tener planes de continuidad operacional, hacer ejercicios y simulacros, e informar los incidentes significativos al equipo nacional de respuesta en un plazo máximo de tres horas, con multas que se duplican para ellos.
La señal: si mañana a las 2 de la madrugada su organización sufre un incidente grave, ¿quién decide que hay que reportarlo, y en cuántas horas podría hacerlo?
5. La crisis también se comunica
Un incidente reportado a una autoridad es, tarde o temprano, un incidente público. Con la campaña electoral de 2027 en marcha y las estafas con videos falsos de empresarios y del propio presidente circulando en redes, la comunicación de crisis deja de ser un capítulo del plan para convertirse en una capacidad que hay que ensayar: qué se dice, quién lo dice y cómo se desmiente lo falso.
La señal: ¿su comité de crisis ha ensayado un incidente cibernético que además se vuelve noticia en redes antes de que la organización lo confirme?
6. El texto final todavía está en discusión
El debate es legítimo y conviene seguirlo. El CIEN considera que las propuestas son intrusivas y que primero debería aprobarse una ley de protección de datos. AmCham pide un ente técnico con autonomía y capacidades. Las dos iniciativas proponen modelos de gobierno distintos. El texto que se apruebe, el 27 de noviembre o después, puede ser diferente al que se discute hoy.
Eso no cambia la recomendación: las capacidades que la ley pediría (riesgos evaluados, planes probados, reporte oportuno) son las mismas que una organización resiliente necesita, con ley o sin ella.
La señal: ¿alguien en su organización está siguiendo la discusión legislativa y traduciendo cada versión en impactos concretos?
Lo que tienen en común
- La evidencia vale más que el documento. Un plan que no se ha probado no resistirá ni un incidente ni una supervisión.
- Lo crítico está en el medio. Sistemas intermedios, proveedores y servicios en la nube son donde la cadena se rompe.
- La ventana es ahora. Prepararse antes del decreto cuesta menos que hacerlo con plazo encima.
Qué haría yo
- Haga el ejercicio de clasificación antes que la autoridad. Suponga que su organización, o su cliente principal, queda en el registro de infraestructura crítica.
Primer paso: identifique en una página qué servicios presta que serían críticos para el país o para un cliente crítico, y qué sistemas los sostienen. - Pruebe lo que tiene y deje evidencia. Un ejercicio documentado vale más que diez planes actualizados en papel.
Primer paso: programe antes de fin de año un ejercicio de mesa con un escenario de ransomware sobre un sistema intermedio, con acta, hallazgos y responsables. - Diseñe el reporte de incidentes como un proceso, no como un correo. Criterios de gravedad, responsables y tiempos.
Primer paso: escriba el flujo de las primeras tres horas de un incidente grave: quién detecta, quién clasifica, quién decide reportar y quién comunica. - Lleve la conversación a sus proveedores críticos. Las obligaciones de la infraestructura crítica bajan por contrato.
Primer paso: pregunte a sus tres proveedores tecnológicos más críticos cuándo probaron por última vez su propio plan de recuperación y cómo le notificarían un incidente.
Las señales que conviene vigilar
- El avance de las iniciativas 6347 y 6771 en el Congreso antes del 27 de noviembre, y el texto que finalmente se apruebe.
- La definición de quién integra el registro de infraestructura crítica y qué plazos de reporte se fijan.
- Las primeras disposiciones del nuevo superintendente de bancos sobre riesgo tecnológico y continuidad.
- Los incidentes cibernéticos en entidades públicas y privadas, y cómo se comunican.
La pregunta para su comité
Si la ley se aprueba el 27 de noviembre y nos pide demostrar que nuestros planes de continuidad y recuperación funcionan, ¿qué evidencia podríamos mostrar el 28?
Si la respuesta es un documento sin prueba, esa es la señal temprana.
Radar Guatemala: la vista gratuita
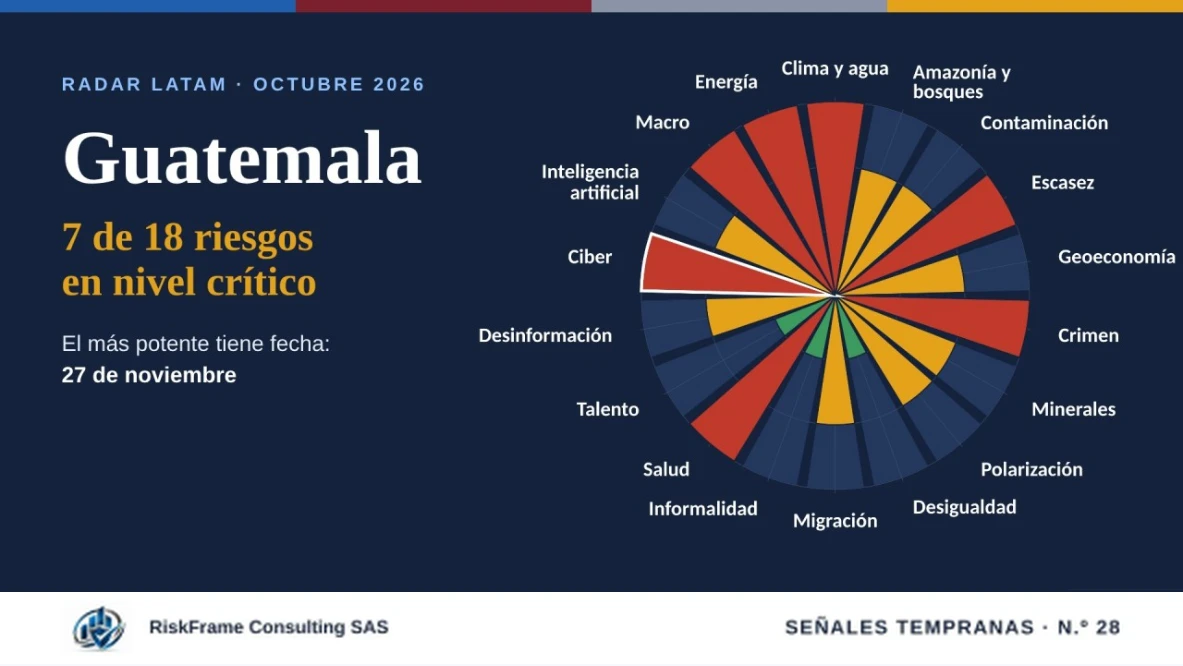
La ley de ciberseguridad es la señal más potente de la primera bitácora de Guatemala, pero no la única. En las últimas dos semanas detectamos 22 señales verificadas sobre los 18 riesgos emergentes. Este es el radar del país, el mismo de la portada:
- Crítica (7): Clima y agua, Escasez, Crimen, Salud, Ciber, Macro y Energía.
- En vigilancia (8): Amazonía y bosques, Contaminación, Geoeconomía, Minerales, Polarización, Migración, Desinformación e Inteligencia artificial.
- Incipiente (3): Desigualdad, Informalidad y Talento, que aparecen como contagio de otras señales.
Detrás de cada nivel hay señales con fecha y fuente. Tres ejemplos de lo que el radar resume:
- Energía: los embalses se recuperan, pero la demanda eléctrica crece cerca de 10 % al año y la nueva potencia firme contratada llega en 2032.
- Macro: la inflación llegó a 4,69 % en septiembre, la más alta desde 2023, y los impuestos a los combustibles regresan el 1 de enero de 2027.
- Crimen: en un solo día hubo seis ataques armados, al menos tres coordinados para dispersar a la policía, con el transporte como blanco.
El informe completo de RADAR LATAM Guatemala incluye las 22 señales con su fuente, por qué cada una es una señal débil y hacia dónde puede escalar, la lectura por sector y por territorio y, desde el próximo mes, la tendencia de cada riesgo. El radar mide el movimiento de las señales, no el nivel absoluto del riesgo.
¿Qué mide cada riesgo? Los 18 se explican, en una línea cada uno, en la edición especial con la que Señales Tempranas anunció VER A TIEMPO.
Fuentes: Prensa Libre, Ley de ciberseguridad en Guatemala: qué proponen las iniciativas que analiza el Congreso (6 de octubre de 2026) · Prensa Libre, ataque informático al Incán y suspensión de radioterapias (3 de septiembre de 2026) · Prensa Libre, inversionistas evalúan la ciberseguridad para operar en Guatemala, foro de AmCham (18 de septiembre de 2026) · AGN, juramentación de nuevas autoridades del Banguat y la SIB (1 de octubre de 2026) · Prensa Libre, el TSE capacita a partidos políticos sobre redes sociales para 2027 (6 de octubre de 2026) · Emisoras Unidas, alertan sobre uso de IA para estafar a guatemaltecos (8 de octubre de 2026) · Carey, Se promulga la Ley Marco sobre Ciberseguridad, Ley 21.663 de Chile (2024) · RiskFrame Consulting, Bitácora de Señales Tempranas, Guatemala (13 de octubre de 2026), con las 22 fuentes del radar · AGN, inflación y efecto de El Niño en 2027 (7 de octubre de 2026) · Prensa Libre, embalse de Chixoy y generación eléctrica (4 de octubre de 2026) · Infobae, seis ataques en un día en la metrópoli (1 de octubre de 2026).
La señal detrás de la señal. Las leyes suelen llegar después de una crisis, y casi siempre piden lo que las organizaciones resilientes ya hacían. Guatemala tiene la oportunidad poco frecuente de ver la exigencia antes de que llegue. Para cualquier organización de la región, el mensaje es el mismo: la continuidad que hoy se hace por convicción mañana se pedirá por obligación, y la diferencia entre ambas es el tiempo que se tuvo para prepararla.
Ver antes. Decidir a tiempo.
VER A TIEMPO. Este es el primer número de la nueva etapa de Señales Tempranas, la fase Detectar de VER A TIEMPO, el sistema de anticipación de RiskFrame Consulting para organizaciones de Latam y España. Guatemala es su país piloto. Aquí detectamos la señal; el paso siguiente es monitorearla.
RADAR LATAM Guatemala es esa segunda fase: cada mes, el radar completo de los 18 riesgos emergentes del país, todas las señales que sustentan cada nivel con su fuente, y la lectura de qué significan para su sector y su territorio. Para que su comité sepa qué cambió, dónde y qué hacer antes de que la señal se convierta en siniestro. Se contrata por país, con planes desde USD 30 al mes y licencias corporativas por organización. Escriba a jorge.gomez@riskframe.co y le enviaremos una propuesta.
¿Su organización está preparada para demostrar que sus planes de continuidad funcionan? Cuénteme en los comentarios cómo se están preparando en su país.
Jorge Mario Gómez J.
Director de RiskFrame Consulting
riskframe.co
Contenido para suscriptores · gratis
Siga leyendo gratis: deje su correo y desbloquee todas las ediciones.
Se lo pedimos una sola vez.
Sin costo. Puede retirar su autorización cuando quiera.
¿Le sirvió esta señal? Suscríbase gratis y reciba cada edición en LinkedIn.